Salta al contenuto principale

software libero

Tor Browser: Protezione della privacy e le ultime novità sugli aggiornamenti
Inviato da tuxsa il
Nel panorama digitale odierno, dove la tracciabilità delle attività online, l'analisi dei dati e la sorveglianza digitale sono sempre più pervasive, la tutela della privacy rappresenta una priorità fondamentale per milioni di utenti in tutto il mondo. In questo contesto, Tor Browser continua a posizionarsi come lo strumento di riferimento per chi desidera navigare nel Web in modo anonimo e sicuro, al riparo da tracciamenti pubblicitari e forme di censura.
OpenSSH 10.6: la sicurezza guarda al futuro post-quantistico, mentre l’IA entra nella ricerca delle vulnerabilità

Inviato da tuxsa il
È disponibile OpenSSH 10.6, nuova versione di uno degli strumenti fondamentali dell'infrastruttura Internet e dei sistemi GNU/Linux e Unix. La release corregge diversi problemi di sicurezza, rafforza alcune protezioni interne e introduce un nuovo algoritmo ibrido di firma resistente agli attacchi dei futuri computer quantistici, ma contiene anche una riflessione particolarmente interessante degli stessi sviluppatori sull'impiego dell'intelligenza artificiale nella ricerca delle vulnerabilità: gli strumenti automatici stanno effettivamente individuando problemi reali, ma il loro contributo diventa realmente utile soltanto quando viene accompagnato dall'analisi umana, da casi di test riproducibili e, possibilmente, da una correzione concreta.

Arch Linux vs NixOS: Filosofie a confronto, come funzionano e quale scegliere per lavoro

Inviato da tuxsa il
Questo articolo analizza in dettaglio le caratteristiche di Arch Linux e NixOS, due distribuzioni Linux note per offrire un controllo completo all'utente. Viene illustrata la differenza fondamentale tra il paradigma imperativo di Arch Linux, basato sulla semplicità e sul principio KISS, e l'approccio dichiarativo e funzionale di NixOS, che garantisce sistemi riproducibili, immutabili e con rollback automatici. Vengono messe in luce le similitudini, come la vasta offerta di pacchetti e la gestione da riga di comando, e i contesti di utilizzo ideali. Infine, la guida evidenzia come NixOS stia diventando la scelta prediletta in ambito DevOps e di sviluppo aziendale grazie all'Infrastruttura come Codice.

Linux nei sistemi critici: ELISA accoglie Cregit e stress-ng per rendere il Software Libero più verificabile

Inviato da tuxsa il
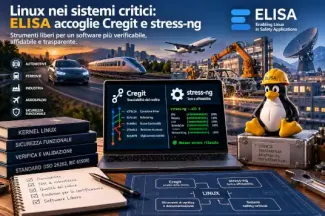
Linux continua a spingersi in territori nei quali un errore software non significa semplicemente chiudere e riaprire un programma. Il progetto ELISA, nato per favorire l'utilizzo di Linux e del Software Libero nei sistemi safety-critical, ha annunciato l'ingresso nel proprio ecosistema di Cregit e stress-ng, due strumenti molto differenti ma complementari: il primo permette di ricostruire con maggiore precisione la storia e la provenienza del codice, mentre il secondo sottopone hardware e software a centinaia di differenti condizioni di stress per verificarne comportamento, stabilità e affidabilità. La notizia può apparire estremamente specialistica, ma riguarda in realtà una trasformazione che sta avvenendo da tempo e che progressivamente porta Linux molto lontano dal computer sul quale lo abbiamo conosciuto.

FreeLinX: un Linux senza GNU, GCC e glibc

Inviato da tuxsa il
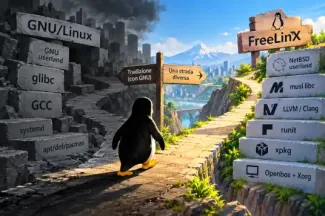
Nel panorama delle distribuzioni Linux è relativamente facile imbattersi in un nuovo progetto. Molto più raro è incontrarne uno che cerchi realmente di costruire qualcosa di diverso alla base, invece di prendere una distribuzione già esistente, modificarne l'ambiente grafico, aggiungere alcuni programmi e pubblicare una nuova immagine ISO. FreeLinX appartiene decisamente alla seconda categoria. Il progetto si presenta infatti come una distribuzione Linux indipendente, costruita praticamente da zero, basata sul kernel Linux ma progettata deliberatamente per fare a meno di alcuni componenti che, da decenni, siamo abituati ad associare quasi automaticamente a un sistema GNU/Linux: GCC, glibc e buona parte dell'ambiente GNU. Al loro posto troviamo una combinazione decisamente meno comune: userland derivato da NetBSD, libreria C musl e toolchain LLVM/Clang.

Valkey: l’alternativa open source a Redis

Inviato da tuxsa il
Valkey è un database open source in memoria, compatibile con Redis e progettato per offrire prestazioni elevate e tempi di risposta ridotti. Può essere utilizzato per creare cache, gestire sessioni utente, contatori, classifiche e code di lavoro. Il progetto è nato come fork di Redis ed è sviluppato sotto l’egida della Linux Foundation. Tra i suoi vantaggi ci sono la licenza BSD, le numerose strutture dati disponibili e la compatibilità con molti strumenti esistenti. Valkey può essere installato facilmente con Docker oppure compilato direttamente dai sorgenti. Il client valkey-cli consente di eseguire comandi come SET, GET, INCR e EXPIRE. Le chiavi possono avere una scadenza automatica, caratteristica utile per cache e codici temporanei. Valkey può essere utilizzato anche dalle applicazioni Python tramite librerie compatibili con Redis. Prima di usarlo in produzione è necessario configurare sicurezza, persistenza, backup e monitoraggio. Per molti progetti rappresenta un’interessante alternativa comunitaria e open source a Redis.

Zig: un linguaggio di sistema moderno (e comprensibile) per sostituire C

Inviato da tuxsa il
Immagina un linguaggio che ti dà il controllo totale di C, ma con una sintassi più pulita, meno sorprese a runtime e strumenti moderni integrati. Questo è Zig: un linguaggio open source pensato per scrivere software di sistema robusto, veloce e facile da leggere, senza garbage collector, senza runtime nascosti e senza magie. Zig non vuole essere “il linguaggio perfetto per tutto”, ma uno strumento onesto: sai esattamente cosa fa il tuo codice, quando alloca memoria e quando esegue operazioni costose. Per questo è interessante sia per chi viene da C, sia per chi cerca un’alternativa più moderna e gestibile.

Siemens chiude OpenRadioss, ma non può chiudere il codice già liberato

Inviato da tuxsa il
OpenRadioss non continuerà più come progetto aperto sotto la guida della società che ne controlla lo sviluppo. Siemens, dopo aver acquisito Altair, ha deciso di concentrare gli investimenti futuri sulla versione commerciale Simcenter Radioss, mentre il sito del progetto libero viene ritirato e lo sviluppo pubblico viene di fatto interrotto. È certamente una cattiva notizia per la comunità scientifica e tecnica che negli ultimi quattro anni aveva potuto utilizzare, studiare e contribuire a un software professionale di simulazione estremamente sofisticato, ma la vicenda dimostra contemporaneamente qualcosa di fondamentale: quando un programma è stato realmente distribuito con una licenza libera, neppure il proprietario originario può cancellare successivamente le libertà che ha già concesso sul codice pubblicato. Per comprendere la portata della decisione bisogna innanzitutto capire cosa sia Radioss, perché non stiamo parlando di una piccola applicazione sperimentale né di uno dei tanti programmi destinati all'uso quotidiano sul desktop.

Il fenomeno "OpenDots": tra agenti IA autonomi, "gusci liberi" e la forza insostituibile delle comunità

Inviato da tuxsa il
L'annuncio e la rapida diffusione di strumenti proprietari basati su agenti IA orientati all'autonomia operativa — come i recenti sistemi "Dots" creati per affiancare l'utente in modo persistente — hanno scatenato una risposta immediata e coesa nel panorama dell'open source. Nel giro di pochissimi giorni sono nati diversi progetti autonomi accomunati sotto la denominazione comune di OpenDots, rilasciati prevalentemente con licenza permessiva MIT (tra cui spicca l'implementazione promossa da CopilotKit). Ma cosa rappresenta davvero il fenomeno "OpenDots", quali sono le sue applicazioni concrete e quali sfide teoriche e pratiche pone al movimento del Software Libero?