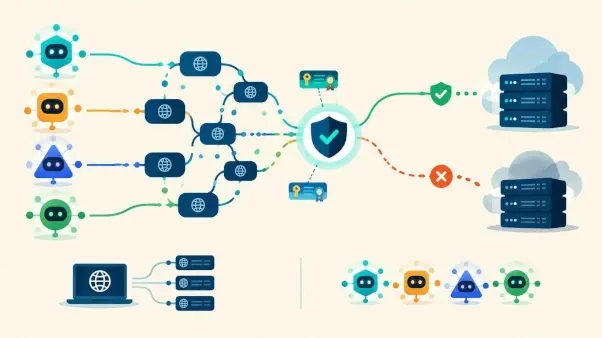
La Linux Foundation ha accolto Agent Name Service (ANS), uno standard aperto che vuole dare agli agenti di intelligenza artificiale un nome riconoscibile e un’identità verificabile. L’idea è riutilizzare tecnologie già note, come DNS e certificati digitali. Ma identificare un agente non significa automaticamente potersi fidare di ciò che fa.
Quando un’applicazione si collega a un sito, di solito non deve sapere dove si trova fisicamente il server: scrive un nome come example.com e il DNS lo traduce nelle informazioni necessarie per raggiungerlo. Con gli agenti di IA, il problema è simile solo in parte. Un sistema potrebbe voler trovare un agente capace di svolgere un compito, capire chi lo gestisce e controllare che l’identità dichiarata sia autentica.
È questo il problema a cui vuole rispondere Agent Name Service, o ANS. Il 10 novembre 2026 la Linux Foundation ha annunciato che il progetto è entrato nella sua comunità come standard aperto. La specifica, curata da un comitato tecnico, comprende sette documenti dedicati, tra l’altro, alla denominazione degli agenti, alla registrazione, alla pubblicazione delle identità tramite DNS, ai controlli sulle modifiche e all’autenticazione tra agenti.
Prima di tutto: che cos’è un agente di IA?
Un chatbot tradizionale risponde principalmente alle richieste di una persona. Un agente di IA, invece, è un programma che può ricevere un obiettivo e compiere una o più azioni: cercare informazioni, consultare strumenti, interagire con servizi o coordinarsi con altri agenti. Il livello di autonomia varia molto: il termine comprende sistemi sperimentali, assistenti che usano strumenti e software progettato per eseguire operazioni in modo più automatico.
Immaginiamo, per esempio, un agente incaricato di organizzare un viaggio. Potrebbe interrogare un servizio di trasporti, confrontare opzioni e comunicare con un agente di prenotazione. Se questi programmi appartengono a organizzazioni o piattaforme diverse, devono poter individuare i servizi disponibili e scambiarsi informazioni. E prima di lasciare che un sistema agisca, chi lo gestisce potrebbe voler sapere: chi c’è dietro questo agente? È davvero quello che dichiara di essere? Quali capacità offre?
Oggi non esiste un unico meccanismo adottato da tutti per rispondere a queste domande. Le piattaforme possono usare cataloghi, identificatori e procedure di verifica differenti. ANS propone un vocabolario e un’infrastruttura comuni, in modo che sistemi realizzati da soggetti diversi possano riconoscere le identità degli agenti senza dipendere per forza da un solo servizio proprietario.
Il DNS, spiegato senza tecnicismi
Il Domain Name System, abbreviato in DNS, è il sistema distribuito che aiuta a trovare le risorse associate ai nomi di dominio. In termini semplici, è come una rubrica organizzata gerarchicamente: quando si digita il nome di un sito, il DNS aiuta a individuare le informazioni necessarie per raggiungerlo.
Il paragone con una rubrica è utile, ma incompleto: il DNS non certifica che un sito o una persona siano affidabili. Serve soprattutto a pubblicare e recuperare informazioni associate a un nome. Tecnologie aggiuntive possono aiutare a verificare l’autenticità di quelle informazioni, ma il DNS, da solo, non dà un giudizio sulla qualità o sulla sicurezza del servizio.
ANS vuole sfruttare questa infrastruttura familiare per associare agli agenti nomi e dati d’identità. Il progetto descrive procedure per registrare gli agenti, pubblicare le relative informazioni e controllare se i record d’identità vengono modificati senza autorizzazione. Prevede anche meccanismi perché gli agenti possano verificare l’identità gli uni degli altri. linuxfoundation.org
Che cosa vuol dire “identità verificabile”?
In questo contesto, un’identità verificabile non è una dichiarazione del tipo “sono l’assistente ufficiale di questa azienda”. È un insieme di informazioni che un altro sistema può controllare attraverso meccanismi crittografici.
Un elemento importante è il certificato digitale. Si può pensare a esso come a un documento elettronico che collega una chiave crittografica a un’identità secondo regole definite. Un sistema che riceve una richiesta può controllare il certificato e verificare se la controparte possiede la chiave corrispondente. È un concetto già usato, con modalità diverse, per proteggere connessioni e servizi online.
ANS combina questa idea con l’uso dei nomi di dominio e con procedure di registrazione e verifica. La specifica include anche la pubblicazione e il controllo delle informazioni d’identità, così da rendere rilevabili eventuali cambiamenti non autorizzati. In parole semplici, mira a rendere più difficile per un agente presentarsi con l’identità di un altro senza lasciare tracce verificabili. linuxfoundation.org
Ma questo risponde soltanto a una parte della domanda. Un certificato valido può dimostrare che un’identità è stata registrata secondo un certo processo; non dimostra che l’agente sia competente, imparziale, sicuro o benevolo. Né garantisce che ogni sua risposta sia corretta.
Identità, scoperta e autorizzazione non sono la stessa cosa
Per capire bene ANS, è utile separare tre problemi che spesso vengono confusi:
- Identità: chi è questo agente e quale organizzazione o soggetto lo gestisce?
- Scoperta: come posso trovarlo e sapere quali funzioni dichiara di offrire?
- Autorizzazione: che cosa gli è permesso fare, e con quali dati o risorse?
ANS si concentra soprattutto sull’identità verificabile e sulla possibilità di trovare agenti in modo interoperabile. La Linux Foundation descrive una specifica che definisce la registrazione e la pubblicazione delle identità, il controllo dei record e l’autenticazione tra agenti. La sicurezza di un sistema completo richiede però anche regole su permessi, credenziali, supervisione e limiti operativi. linuxfoundation.org
Un esempio concreto: un agente potrebbe dimostrare di essere gestito da un certo fornitore, ma questo non significa che debba poter leggere tutti i documenti aziendali o effettuare pagamenti. L’identità dice chi si presenta; i permessi stabiliscono che cosa può fare. Un’organizzazione dovrà comunque decidere quali azioni consentire, a chi e in quali condizioni.
Come potrebbe funzionare nella pratica
Immaginiamo che un’azienda pubblichi un agente incaricato di rispondere a domande sulla propria documentazione. In un sistema che adotta ANS, il percorso potrebbe essere descritto così:
- Registrazione: il gestore registra l’agente secondo le regole dello standard e associa la sua identità a un nome.
- Pubblicazione: le informazioni rilevanti vengono rese reperibili tramite l’infrastruttura prevista, che comprende il DNS.
- Ricerca: un altro sistema individua l’agente o consulta il registro per sapere dove trovarlo.
- Verifica: prima di stabilire una connessione, controlla i dati d’identità e i certificati.
- Decisione: sulla base delle proprie regole, decide se collegarsi e quali operazioni autorizzare.
I dettagli implementativi dipendono dalla specifica e dagli strumenti usati; lo schema serve a illustrare il ruolo generale del progetto, non è una procedura che un utente deve eseguire manualmente. L’annuncio della Linux Foundation menziona già alcuni primi punti d’integrazione: l’Agent Directory Service del progetto AGNTCY supporta la verifica delle identità ANS; ANS Finder, invece, è presentato come interoperabile con lo standard Agentic Resource Discovery. linuxfoundation.org
ANS non fa tutto da solo
La parola “scoperta” compare spesso quando si parla di ANS, ma è importante non immaginare il progetto come un motore di ricerca universale per qualsiasi agente esistente. ANS definisce un quadro per nomi, registrazione e verifica. Altri strumenti e standard possono occuparsi di catalogare gli agenti, descriverne le capacità o stabilire come comunicano.
La stessa Linux Foundation distingue ANS, orientato all’identità verificabile, da servizi di directory che aiutano a trovare gli agenti. In termini molto semplici: ANS può contribuire a rispondere a “chi è questo agente?”, mentre un catalogo può rispondere a “quali agenti sono disponibili e che cosa dichiarano di saper fare?”. Le funzioni possono collaborare, ma non sono identiche. linuxfoundation.org
Anche i protocolli di comunicazione sono un tema distinto. Standard come MCP o A2A riguardano aspetti dell’interazione tra sistemi, strumenti o agenti; un sistema di identità può affiancarli, ma non sostituisce automaticamente i protocolli che descrivono come scambiarsi richieste e risposte. ANS, quindi, va visto come un possibile tassello dell’ecosistema, non come una soluzione completa per ogni problema legato agli agenti.
Che cosa c’entra il software libero?
ANS è presentato come uno standard aperto e il progetto è ospitato dalla Linux Foundation. La specifica è sviluppata in modo aperto e il progetto invita a consultare il codice e contribuire. L’annuncio del 10 novembre indica che undici organizzazioni hanno contribuito o adottato lo standard, tra cui Cisco, Cloudflare, DigiCert, GoDaddy, Infoblox, Salesforce e OWASP. linuxfoundation.org
Per il mondo del software libero e degli standard aperti, il punto centrale è la possibilità di evitare che l’identità e la scoperta degli agenti dipendano da un solo catalogo controllato da una sola azienda. Se più soggetti possono implementare uno standard comune e verificarne i risultati, in teoria diventa più facile collegare sistemi diversi e cambiare fornitore.
Questo non significa, però, che la neutralità sia garantita solo perché un progetto è ospitato da una fondazione o usa codice aperto. Contano anche le regole di governance, la qualità delle implementazioni, la partecipazione della comunità e il modo in cui le organizzazioni effettivamente adottano lo standard. L’annuncio segnala una base di sostenitori e alcuni primi collegamenti, ma non equivale a una diffusione universale. linuxfoundation.org
I limiti e le domande ancora aperte
La promessa di un’identità verificabile merita attenzione, ma non va confusa con una garanzia generale di sicurezza. Un’analisi della Cloud Security Alliance evidenzia che un sistema basato su DNS eredita anche problemi e vincoli propri di quell’infrastruttura: per esempio, le interrogazioni DNS non sono automaticamente riservate, e nomi ingannevolmente simili possono favorire tentativi di impersonificazione o confusione. L’analisi sottolinea inoltre che ANS deve essere accompagnato da controlli e misure di sicurezza più ampi. cloudsecurityalliance.org
C’è poi una differenza fondamentale tra verificare chi gestisce un agente e valutare il suo comportamento. Un agente può essere identificato correttamente e avere comunque una vulnerabilità, commettere errori, fornire informazioni fuorvianti o agire in modo non previsto. La verifica dell’identità aiuta a non confondere due soggetti diversi; non certifica la qualità delle decisioni prese dal software.
Infine, il successo dipenderà dall’adozione. Uno standard di identità è utile se gli agenti vengono registrati, se i sistemi di verifica sono interoperabili e se chi integra un agente controlla davvero i risultati prima di concedere accesso a dati o strumenti. L’annuncio della Linux Foundation parla di prime integrazioni e di undici organizzazioni sostenitrici: è un avvio concreto, ma ancora diverso da una rete adottata ovunque. linuxfoundation.org
Perché vale la pena seguirlo
Gli agenti di IA stanno spostando una parte delle interazioni online da persone e applicazioni verso programmi che possono agire per conto di qualcuno. In questo scenario, sapere quale sistema sta facendo una richiesta e chi ne è responsabile diventa sempre più importante.
ANS prova a costruire una risposta usando fondamenta già presenti su Internet e regole aperte. La sua idea è comprensibile anche senza conoscere i dettagli tecnici: dare agli agenti nomi e credenziali verificabili, così che sistemi diversi possano riconoscerli senza affidarsi soltanto a dichiarazioni testuali o a un singolo catalogo commerciale.
È un obiettivo utile, ma ancora in evoluzione. Per diventare davvero importante, ANS dovrà dimostrare che implementazioni differenti funzionano insieme, che le verifiche sono robuste e che l’identità degli agenti si integra con controlli concreti su permessi e responsabilità. Il punto da seguire non è solo se gli agenti avranno un “documento d’identità”, ma se le organizzazioni sapranno usarlo senza scambiarlo per un certificato di affidabilità assoluta.