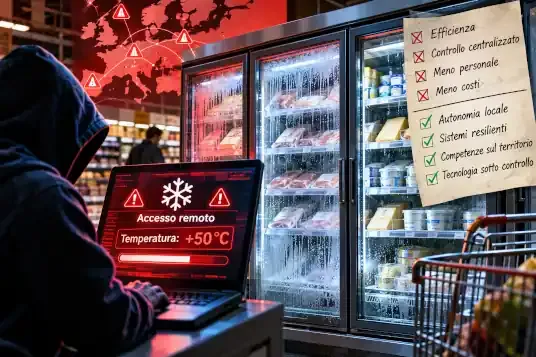
Gli attacchi informatici ai sistemi di refrigerazione dei supermercati europei non rappresentano soltanto un problema di sicurezza digitale. Sollevano interrogativi sull'autonomia delle infrastrutture, sulla centralizzazione dei servizi, sulla dipendenza dai fornitori e sulla progressiva perdita delle competenze tecniche locali.
C'è qualcosa di paradossale, e per certi versi persino grottesco, nelle notizie che in questi giorni arrivano da numerosi supermercati europei: qualcuno, utilizzando una connessione informatica, è riuscito a modificare il funzionamento dei sistemi di refrigerazione, trasformando apparecchiature progettate per conservare gli alimenti in strumenti capaci di provocarne il deterioramento. In alcuni casi sono state impostate temperature di 50 gradi, in altri sono stati alterati i cicli di sbrinamento, con il risultato di interrompere la catena del freddo e costringere gli operatori a eliminare grandi quantità di prodotti.
La vicenda ha suscitato comprensibile preoccupazione, ma anche qualche reazione decisamente sproporzionata, tanto che qualcuno ha cominciato a domandarsi se anche il frigorifero della propria cucina potesse improvvisamente essere preso di mira da un hacker. Possiamo tranquillizzare chi possiede un normale frigorifero domestico, privo di connessione alla rete: nessuno può modificarne la temperatura attraverso Internet. Per gli elettrodomestici domestici connessi il discorso è diverso, perché possono esistere vulnerabilità informatiche, ma questo non significa che siano coinvolti negli attacchi ai supermercati.
Superata la curiosità iniziale, tuttavia, rimane una questione ben più seria: perché abbiamo costruito sistemi nei quali una funzione essenziale, come la conservazione degli alimenti, può essere compromessa da qualcuno che si trova a migliaia di chilometri di distanza?
E soprattutto, quali vantaggi reali abbiamo ottenuto affidando a infrastrutture digitali sempre più complesse, spesso dipendenti da soggetti esterni, operazioni che dovrebbero poter continuare a funzionare autonomamente anche in assenza di qualsiasi collegamento con Internet?
Dalla Francia all'Italia: cosa è successo
La prima grande ondata di attacchi è stata registrata in Francia nella notte tra l'11 e il 12 ottobre 2026, quando centinaia di supermercati appartenenti a diverse insegne, tra cui Intermarché, Carrefour, E.Leclerc, Monoprix e Coopérative U, hanno riscontrato anomalie nei propri impianti di refrigerazione.
Secondo le ricostruzioni pubblicate da Le Monde, gli aggressori sono riusciti a modificare alcuni parametri dei sistemi di controllo, portando in determinati casi le temperature impostate a 50 gradi e prolungando i cicli di sbrinamento da un'ora fino a otto ore, ritardando così l'individuazione del problema e aggravando le conseguenze sugli alimenti conservati.
Il 13 ottobre sono emersi ulteriori attacchi contro sistemi di refrigerazione di un altro produttore, Dixell, a dimostrazione del fatto che il problema non riguardava necessariamente una singola apparecchiatura o una sola tecnologia.
Il 2 novembre una nuova ondata ha investito diversi Paesi europei, tra cui Belgio, Svezia, Irlanda, Paesi Bassi, Estonia, Portogallo e Italia. Nel nostro Paese sono stati segnalati episodi in Sicilia, con almeno quattro supermercati Coop interessati, mentre l'Agenzia per la Cybersicurezza Nazionale ha riferito di ulteriori incidenti riguardanti operatori della filiera alimentare in Toscana ed Emilia-Romagna.
La gravità dell'accaduto ha portato il 3 novembre a una riunione a Palazzo Chigi con la partecipazione dell'Agenzia per la Cybersicurezza Nazionale e dei servizi di intelligence. Le autorità italiane hanno definito limitato l'impatto nazionale, mantenendo comunque elevata l'attenzione.
Non risulta ancora identificato pubblicamente il responsabile degli attacchi, né è stata dimostrata un'unica regia per tutti gli episodi. Questo elemento è importante, perché un'analisi seria deve distinguere ciò che è stato accertato dalle ipotesi investigative.
I danni: non soltanto economici
Le conseguenze più evidenti riguardano naturalmente la distruzione delle merci. In Francia un singolo supermercato ha denunciato perdite per circa 21.000 euro al prezzo di acquisto, mentre le prime valutazioni complessive indicavano danni di diversi milioni di euro, senza che fosse ancora possibile stabilire un bilancio definitivo.
Ma limitarsi al valore commerciale degli alimenti deteriorati significherebbe ignorare una parte considerevole del problema.
Ogni prodotto gettato rappresenta risorse agricole, acqua, energia, trasporti, imballaggi e lavoro umano impiegati inutilmente. Un attacco informatico contro un sistema di refrigerazione non produce soltanto un danno al bilancio di un'impresa, ma può trasformarsi in uno spreco materiale e ambientale di notevoli dimensioni.
A questo bisogna aggiungere i costi per gli interventi tecnici, le verifiche sanitarie, la sostituzione delle merci, gli eventuali periodi di chiusura e le difficoltà organizzative per lavoratori e fornitori. Anche quando un supermercato riesce a riprendere rapidamente la propria attività, le conseguenze non scompaiono con il semplice ripristino della temperatura corretta.
È significativo, inoltre, che una parte dei danni possa ricadere su soggetti che non hanno avuto alcuna responsabilità nella progettazione o nella scelta delle tecnologie utilizzate.
Come si può hackerare un frigorifero?
Per comprendere l'accaduto bisogna abbandonare l'immagine del frigorifero tradizionale e considerare il funzionamento degli impianti industriali moderni.
I sistemi di refrigerazione commerciale utilizzano controllori elettronici che gestiscono compressori, ventilatori, sonde di temperatura, cicli di sbrinamento e dispositivi di allarme. Questi controllori possono essere collegati a sistemi di supervisione che consentono ai tecnici di controllare e modificare da remoto i parametri di funzionamento.
In condizioni normali si tratta di una possibilità utile: un'anomalia può essere individuata rapidamente, un tecnico può verificare le condizioni dell'impianto senza raggiungere fisicamente il supermercato e alcuni interventi possono essere effettuati con maggiore tempestività.
Il problema nasce quando queste funzioni vengono rese accessibili attraverso reti non adeguatamente protette, quando i dispositivi utilizzano software obsoleto oppure quando le credenziali di accesso e le procedure di autenticazione non garantiscono una protezione sufficiente.
Nel caso degli attacchi francesi sono state individuate vulnerabilità relative a sistemi di supervisione della refrigerazione, tra cui apparecchiature Danfoss. Alcune debolezze erano già state segnalate nel 2025 e il produttore aveva raccomandato aggiornamenti e sostituzioni per i dispositivi non più supportati.
In termini semplici, gli aggressori hanno sfruttato la possibilità di intervenire sui parametri di funzionamento attraverso i sistemi di controllo remoto. Una volta ottenuto un accesso non autorizzato, potevano modificare le impostazioni che normalmente vengono utilizzate dai tecnici per amministrare gli impianti.
È necessario precisare che le indagini non hanno ancora ricostruito pubblicamente ogni passaggio degli attacchi e che non tutti gli episodi devono necessariamente avere utilizzato la medesima vulnerabilità.
Un aspetto particolarmente significativo è la modifica dei cicli di sbrinamento: non si è trattato semplicemente di spegnere un frigorifero, ma di intervenire sulle logiche operative che ne regolano il funzionamento, sfruttando caratteristiche legittime del sistema per produrre effetti dannosi.
Una funzione progettata per facilitare la manutenzione è diventata, in presenza di protezioni insufficienti, uno strumento utilizzabile per sabotare l'impianto.
Un pericolo già conosciuto
Non siamo davanti a una scoperta improvvisa. La sicurezza dei sistemi industriali connessi è oggetto di discussione da molti anni e gli attacchi contro infrastrutture fisiche controllate attraverso reti informatiche hanno precedenti importanti.
Nel 2010 il malware Stuxnet dimostrò che un attacco informatico poteva manipolare controllori industriali e provocare conseguenze materiali su apparecchiature fisiche, prendendo di mira il programma nucleare iraniano.
Nel dicembre 2015 un attacco contro la rete elettrica ucraina provocò interruzioni dell'alimentazione a numerosi utenti, mostrando come l'accesso non autorizzato ai sistemi di supervisione potesse interferire con servizi essenziali.
Nel 2021 l'attacco ransomware contro Colonial Pipeline, negli Stati Uniti, portò alla sospensione precauzionale delle operazioni di un'importante infrastruttura di distribuzione di carburante, evidenziando quanto anche la compromissione dei sistemi informatici aziendali possa avere conseguenze sulla continuità delle attività fisiche.
Questi episodi sono differenti per obiettivi, modalità e conseguenze, ma condividono un elemento fondamentale: l'integrazione tra infrastrutture materiali e sistemi informatici amplia le possibilità operative, introducendo contemporaneamente nuove dipendenze e nuovi rischi.
La questione, dunque, non è se la tecnologia digitale debba essere utilizzata, ma quali funzioni debbano dipendere da essa, chi debba controllarle e quali garanzie debbano esistere quando qualcosa smette di funzionare.
Centralizzare tutto: una scelta davvero razionale?
Qui arriviamo alla questione che considero più importante e che rischia di scomparire dietro la cronaca dell'attacco informatico.
Da diversi decenni assistiamo a una progressiva concentrazione delle attività di gestione, supervisione e manutenzione delle infrastrutture tecnologiche. La motivazione dichiarata è generalmente quella dell'efficienza: controllare numerosi impianti attraverso un unico sistema, ridurre gli interventi sul posto, uniformare le procedure, ottimizzare i consumi e diminuire i costi.
Sono vantaggi reali, almeno in determinate condizioni, e sarebbe sbagliato negarli.
Ma l'efficienza non può essere valutata esclusivamente sulla base della riduzione dei costi immediati.
Un sistema centralizzato può diventare più fragile quando un singolo errore, un aggiornamento difettoso, una vulnerabilità comune o la compromissione di un fornitore riescono a produrre conseguenze simultanee su numerosi impianti.
Bisogna inoltre distinguere la centralizzazione amministrativa dalla dipendenza tecnologica. Nel caso dei supermercati colpiti, infatti, molti impianti erano gestiti autonomamente dai singoli punti vendita e non da un'unica centrale operativa. Ciò nonostante, l'utilizzo di tecnologie simili e la presenza di sistemi di accesso remoto vulnerabili hanno consentito attacchi distribuiti su territori differenti.
Questo dimostra che anche una struttura apparentemente decentralizzata può condividere fragilità comuni quando dipende da pochi produttori, da software non aggiornati o da architetture tecniche che espongono direttamente a Internet funzioni operative essenziali.
La concentrazione del controllo non è quindi soltanto una questione di dove si trovi il computer che amministra gli impianti, ma riguarda chi possiede le conoscenze necessarie, chi può intervenire sul software, chi decide gli aggiornamenti e chi è materialmente in grado di mantenere funzionante un sistema quando il collegamento con l'esterno viene interrotto.
Quando l'efficienza elimina il lavoro e impoverisce le competenze
Esiste poi una conseguenza sociale che merita una riflessione autonoma.
La gestione remota viene spesso presentata come uno strumento capace di ridurre la necessità di interventi tecnici sul territorio. Un numero limitato di operatori può supervisionare numerosi impianti, le anomalie vengono analizzate attraverso piattaforme digitali e alcune attività precedentemente affidate a tecnici locali possono essere concentrate presso strutture specializzate.
Non si tratta necessariamente di un processo che elimina ogni forma di lavoro: la digitalizzazione può anche creare nuove professioni, richiedere competenze avanzate e migliorare le condizioni di sicurezza di chi opera sugli impianti.
Il problema nasce quando il risparmio economico diventa l'unico criterio di organizzazione e la riduzione del personale, l'esternalizzazione dei servizi e la perdita delle competenze distribuite vengono considerate risultati positivi indipendentemente dalle conseguenze sociali.
Un tecnico che conosce gli impianti di un territorio non rappresenta soltanto un costo da comprimere. Possiede conoscenze pratiche, esperienza, capacità di individuare anomalie e familiarità con apparecchiature che possono differire considerevolmente tra loro.
Quando queste competenze vengono progressivamente allontanate dai luoghi nei quali gli impianti operano, aumenta il rischio che la comunità e le attività economiche locali diventino dipendenti da fornitori esterni, contratti di assistenza e strutture decisionali sulle quali esercitano un controllo sempre più limitato.
Naturalmente non possiamo attribuire agli attacchi di questi giorni una perdita occupazionale specifica senza disporre di dati che la dimostrino. Possiamo però utilizzare l'episodio per interrogarci su un modello organizzativo nel quale il valore del lavoro umano viene spesso misurato esclusivamente in termini di costo, trascurando la funzione di presidio tecnico, conoscenza e capacità di intervento che esso svolge.
Una comunità che perde le proprie competenze tecniche non perde soltanto posti di lavoro: perde una parte della propria autonomia.
Questo processo assume un significato ancora più ampio nel settore della grande distribuzione, dove la concentrazione delle attività economiche, delle decisioni commerciali e dei servizi può ridurre gli spazi di autonomia degli operatori locali, dei piccoli fornitori e delle professionalità presenti sul territorio.
Non è una conseguenza inevitabile della tecnologia. È il risultato delle scelte economiche e organizzative attraverso le quali quella tecnologia viene utilizzata.
Il frigorifero deve funzionare anche senza Internet
Proviamo a formulare una domanda molto semplice: per quale motivo un impianto frigorifero dovrebbe perdere la propria autonomia operativa quando viene interrotto il collegamento con un servizio remoto?
La possibilità di monitorare le temperature a distanza può essere estremamente utile, ma non dovrebbe comportare la necessità di mantenere continuamente disponibile una connessione esterna per garantire il funzionamento di base.
Un'architettura progettata per essere resiliente dovrebbe consentire ai controllori locali di mantenere autonomamente le condizioni di conservazione, impedire che parametri pericolosi vengano applicati senza verifiche adeguate e garantire che il personale autorizzato possa intervenire direttamente in caso di emergenza.
Il controllo remoto dovrebbe costituire una funzione aggiuntiva e protetta, non una condizione indispensabile per il funzionamento dell'impianto.
Questo principio, naturalmente, deve essere applicato considerando le caratteristiche effettive delle apparecchiature. Non basta scollegare un cavo per ottenere automaticamente un sistema sicuro, così come non è sufficiente impedire l'accesso dall'esterno per eliminare vulnerabilità già presenti nel software.
Servono sistemi progettati per funzionare in autonomia, reti separate, accessi autenticati, aggiornamenti di sicurezza, procedure di emergenza e soprattutto la possibilità di recuperare localmente il controllo quando la gestione remota diventa indisponibile o compromessa.
Un'infrastruttura essenziale dovrebbe essere progettata partendo dalla possibilità del guasto, non dalla presunzione che ogni componente funzionerà sempre correttamente.
Software Libero, trasparenza e diritto alla manutenzione
La vicenda permette anche di affrontare un tema che consideriamo centrale nella nostra attività di informazione e alfabetizzazione tecnologica: il rapporto tra chi utilizza una tecnologia e chi ne possiede il controllo effettivo.
Quando un'apparecchiatura dipende da software non verificabile, da protocolli non documentati, da servizi remoti obbligatori o da aggiornamenti disponibili esclusivamente attraverso il produttore, chi acquista e utilizza il dispositivo può trovarsi nella condizione di non poterlo controllare pienamente.
Il problema diventa particolarmente evidente quando il produttore interrompe il supporto: apparecchiature ancora perfettamente funzionanti dal punto di vista meccanico possono diventare insicure perché non ricevono più aggiornamenti software.
Il Software Libero può offrire una risposta importante, consentendo di studiare il codice, verificarne il funzionamento, correggere vulnerabilità e sviluppare forme di manutenzione indipendenti dal fornitore originario.
Naturalmente, il Software Libero non è automaticamente sicuro, così come il software proprietario non è automaticamente vulnerabile. La sicurezza dipende dalla qualità della progettazione, dalle verifiche, dalla manutenzione e dalle condizioni effettive di utilizzo.
Ma la possibilità di ispezionare, modificare e mantenere il software rappresenta una condizione favorevole alla trasparenza e all'autonomia, soprattutto quando si tratta di infrastrutture destinate a funzionare per molti anni.
A questo si collega il diritto alla riparazione, che non dovrebbe riguardare soltanto la sostituzione di un componente meccanico, ma anche la disponibilità della documentazione tecnica, degli strumenti diagnostici, delle interfacce e delle conoscenze necessarie per continuare a utilizzare un'apparecchiatura senza dipendere indefinitamente da un unico soggetto commerciale.
Non si tratta di pretendere che ogni supermercato sviluppi autonomamente il software dei propri frigoriferi. Si tratta di evitare che la tecnologia diventi un meccanismo attraverso il quale il controllo viene sottratto progressivamente a chi utilizza e mantiene le infrastrutture.
La tecnologia dovrebbe aumentare l'autonomia, non ridurla
Gli attacchi ai sistemi di refrigerazione dei supermercati non dimostrano che Internet sia inutile o che il controllo remoto debba essere abolito. Dimostrano, piuttosto, quanto sia pericoloso considerare la connessione permanente, la concentrazione delle funzioni e la dipendenza da piattaforme esterne come conseguenze inevitabili del progresso tecnologico.
Una tecnologia realmente utile dovrebbe aumentare le possibilità di scelta, migliorare le condizioni di lavoro, ridurre gli sprechi e rendere le infrastrutture più affidabili, senza privare le persone della capacità di comprenderle e controllarle.
Dovremmo quindi chiederci non soltanto quanto denaro permetta di risparmiare un sistema centralizzato, ma anche quanto costi la sua eventuale interruzione, quali competenze renda superflue, quali dipendenze introduca e chi sia chiamato a sostenere le conseguenze di un suo malfunzionamento.
È una questione che riguarda i supermercati, ma anche gli ospedali, i trasporti, le reti energetiche, le amministrazioni pubbliche, le attività produttive e persino le nostre abitazioni, sempre più popolate da dispositivi connessi e servizi digitali.
Il problema non è avere un frigorifero intelligente. Il problema è costruire un mondo nel quale, per conservare correttamente un alimento, sia necessario confidare nel funzionamento di infrastrutture informatiche che non conosciamo, non controlliamo e che potrebbero dipendere da decisioni prese altrove.
Forse dovremmo cominciare a misurare il progresso tecnologico anche attraverso un criterio differente: non quante operazioni possiamo controllare da lontano, ma quanta autonomia, quanta conoscenza e quanta capacità di decisione rimangono nelle mani delle persone e delle comunità che utilizzano quelle tecnologie.
Perché una tecnologia che rende tutto più efficiente, ma contemporaneamente più dipendente, meno comprensibile e più difficile da governare collettivamente, merita almeno di essere discussa prima di essere considerata un progresso inevitabile.