Salta al contenuto principale

vulnerabilità

OpenSSH 10.6: la sicurezza guarda al futuro post-quantistico, mentre l’IA entra nella ricerca delle vulnerabilità
Inviato da tuxsa il
È disponibile OpenSSH 10.6, nuova versione di uno degli strumenti fondamentali dell'infrastruttura Internet e dei sistemi GNU/Linux e Unix. La release corregge diversi problemi di sicurezza, rafforza alcune protezioni interne e introduce un nuovo algoritmo ibrido di firma resistente agli attacchi dei futuri computer quantistici, ma contiene anche una riflessione particolarmente interessante degli stessi sviluppatori sull'impiego dell'intelligenza artificiale nella ricerca delle vulnerabilità: gli strumenti automatici stanno effettivamente individuando problemi reali, ma il loro contributo diventa realmente utile soltanto quando viene accompagnato dall'analisi umana, da casi di test riproducibili e, possibilmente, da una correzione concreta.
FreeCAD 1.1.4: quando il software libero si prende cura di te (e dei tuoi file)

Inviato da tuxsa il
Oggi, 28 settembre 2026, è uscita FreeCAD 1.1.4. Per chi non conosce il progetto: FreeCAD è un modellatore 3D parametrico, cioè un programma per progettare oggetti tridimensionali che si possono modificare in ogni momento cambiando le misure e i parametri. Si usa per pezzi meccanici, architettura, stampa 3D, simulazioni e disegni tecnici. È libero e open source, e funziona su Windows, macOS e Linux. L'aggiornamento di oggi è una release di manutenzione, ma vale la pena raccontarla perché mostra bene come funziona, nella pratica, il software libero.

Wireshark 4.6.9 corregge numerose vulnerabilità: aggiornare l’analizzatore libero delle reti

Inviato da tuxsa il
Wireshark 4.6.9 è disponibile dal 23 settembre 2026 e porta con sé un numero particolarmente consistente di correzioni di sicurezza, oltre alla soluzione di diversi bug e all'aggiornamento del supporto per numerosi protocolli. Per chi utilizza abitualmente Wireshark, questa è quindi una release di manutenzione che conviene non rimandare. Wireshark è uno degli strumenti più conosciuti per analizzare ciò che realmente accade all'interno di una rete.

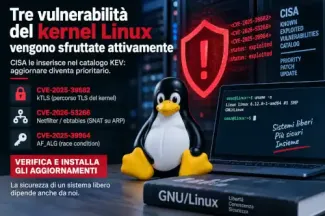
Tre vulnerabilità del kernel Linux vengono sfruttate attivamente: aggiornare diventa prioritario

Inviato da tuxsa il
Tre vulnerabilità del kernel Linux sono state inserite dalla Cybersecurity and Infrastructure Security Agency statunitense nel catalogo Known Exploited Vulnerabilities, dopo l'emergere di evidenze del loro sfruttamento in attacchi reali.

Agenti IA e software open source: Quando l'automazione crea vulnerabilità

Inviato da tuxsa il
L'integrazione dell'intelligenza artificiale nei processi di sviluppo software promette efficienza e rapidità, ma solleva importanti quesiti sulla sicurezza e sul controllo delle componenti automatiche. Un recente episodio ha riacceso il dibattito nella community dello sviluppo libero e tra le istituzioni informatiche internazionali.

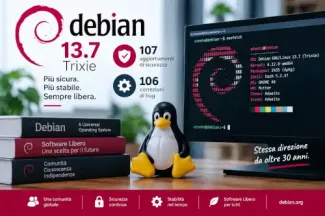
Debian 13.7: 107 aggiornamenti di sicurezza per una distribuzione che preferisce la manutenzione allo spettacolo

Inviato da tuxsa il
Debian 13.7 “Trixie” è disponibile. La nuova point release della distribuzione GNU/Linux raccoglie gli aggiornamenti pubblicati dall'uscita delle precedenti immagini di installazione e porta con sé un numero considerevole di interventi: 107 aggiornamenti relativi alla sicurezza e 106 correzioni di altri problemi.

GIMP 3.2.6 corregge 28 vulnerabilità e prepara il futuro dell’editor libero

Inviato da tuxsa il
GIMP 3.2.6 è disponibile e questa volta l'aggiornamento merita particolare attenzione soprattutto per la sicurezza: la nuova versione stabile dell'editor grafico libero corregge 28 vulnerabilità segnalate attraverso CVE e Zero Day Initiative, insieme a numerosi bug e miglioramenti accumulati negli ultimi mesi.

Rsync 3.5.0, aggiornamento straordinario: 33 problemi di sicurezza corretti

Inviato da tuxsa il
Uno degli strumenti più longevi e utilizzati dell'ecosistema GNU/Linux riceve un aggiornamento decisamente fuori dall'ordinario. Rsync 3.5.0 è stato pubblicato con un corposo insieme di interventi dedicati alla sicurezza: il nuovo rilascio affronta 33 differenti problemi, risultato di un lavoro di revisione del codice e di rafforzamento del processo di sviluppo avviato nei mesi scorsi.

ClamAV 1.5.3: Aggiornamento di sicurezza per il motore antivirus open source

Inviato da tuxsa il
E' stata rilasciata ClamAV 1.5.3, una versione di manutenzione del celebre motore antivirus open source, pensato per server GNU/Linux e sistemi di sicurezza. Questo aggiornamento introduce correzioni critiche per vulnerabilità di sicurezza che interessavano il parsing di file malformati, garantendo una maggiore protezione contro attacchi informatici e migliorando la stabilità del software.

Una vulnerabilità presente da 18 anni nel kernel Linux può consentire l'accesso come root

Inviato da tuxsa il
Una vulnerabilità rimasta nel kernel Linux per circa diciotto anni ha riportato l'attenzione su un aspetto fondamentale della sicurezza dei sistemi GNU/Linux: anche componenti maturi e utilizzati da moltissimo tempo possono nascondere errori difficili da individuare. Il problema interessa il sottosistema SCTP (Stream Control Transmission Protocol) e, se sfruttato in determinate condizioni, può consentire a un utente locale di aumentare i propri privilegi fino a ottenere l'accesso come root.