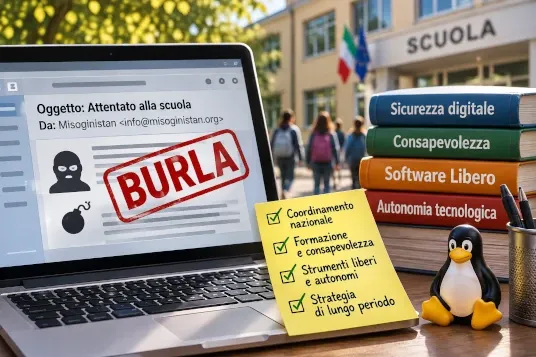
Le email dell'11 novembre e una domanda che riguarda l'intera Pubblica Amministrazione: perché continuiamo ad affrontare problemi di organizzazione, formazione e cultura digitale come se fossero soltanto problemi tecnologici?
L'11 novembre 2026 numerose scuole italiane sono state raggiunte da un messaggio di posta elettronica contenente una presunta minaccia di attentato, attribuita a un improbabile gruppo denominato «Misoginistan». Una comunicazione che, già nella sua formulazione e nella costruzione del messaggio, presentava caratteristiche talmente grottesche e provocatorie da suggerire con forza la natura di una burla, per quanto irresponsabile e potenzialmente capace di provocare conseguenze tutt'altro che divertenti.
Eppure, in diverse realtà scolastiche, la ricezione di quella email ha determinato momenti di preoccupazione, verifiche, interventi delle forze dell'ordine e, in alcuni casi, evacuazioni. In altre situazioni, invece, le istituzioni scolastiche hanno ricevuto indicazioni dalle autorità competenti e hanno potuto gestire l'accaduto senza adottare le stesse misure.
Questa diversità di risposte merita una riflessione che vada ben oltre la cronaca di una mattinata movimentata.
Non intendiamo minimizzare una minaccia rivolta a una scuola, né sostenere che un dirigente scolastico debba decidere autonomamente, sulla base del proprio intuito, se un messaggio sia credibile oppure no. Quando è in gioco la sicurezza delle persone, la prudenza è necessaria e le verifiche spettano alle autorità competenti. Ma proprio per questo è legittimo domandarsi come sia possibile che una comunicazione apparentemente riconoscibile come provocatoria abbia prodotto reazioni differenti sul territorio nazionale e se siano stati disponibili, con sufficiente tempestività, strumenti di coordinamento capaci di evitare incertezze e decisioni disomogenee.
La questione non riguarda la maggiore o minore capacità dei singoli dirigenti scolastici, che si trovano a operare in condizioni di responsabilità spesso gravose, ma l'organizzazione complessiva delle istituzioni pubbliche.
Una provocazione riconoscibile non dovrebbe trasformarsi in un'emergenza nazionale
Il primo elemento da considerare è la natura stessa del messaggio. Il nome del presunto gruppo responsabile, il linguaggio utilizzato e l'impostazione della comunicazione apparivano, a nostro giudizio, fortemente indicativi di una provocazione.
Riconoscere questi segnali, tuttavia, non significa disporre automaticamente della certezza che non esista alcun pericolo. Una valutazione ragionevole della credibilità del contenuto deve essere accompagnata dalle verifiche necessarie, soprattutto quando vengono evocati ordigni o attentati.
La differenza fondamentale è tra prendere sul serio la sicurezza delle persone e attribuire automaticamente credibilità a qualsiasi messaggio minaccioso.
Una società digitalmente consapevole dovrebbe essere capace di distinguere queste due esigenze. Dovrebbe saper riconoscere gli elementi tipici di una manipolazione, evitare di amplificarne inutilmente gli effetti e, contemporaneamente, attivare procedure di verifica rapide e proporzionate.
Nel caso dell'11 novembre, la diffusione della stessa comunicazione a numerose scuole costituiva inoltre un elemento che avrebbe potuto favorire una valutazione coordinata. Una volta riconosciuta la natura seriale dell'invio, infatti, il problema non riguardava più soltanto il singolo istituto destinatario, ma una campagna di messaggi rivolta contemporaneamente a una parte del sistema scolastico nazionale.
È proprio qui che emerge la nostra prima critica politica.
Il coordinamento nazionale non può essere lasciato all'improvvisazione
Le scuole italiane non sono realtà isolate, ma fanno parte di un sistema pubblico che dispone di strutture ministeriali, uffici territoriali, canali istituzionali e autorità competenti in materia di sicurezza.
Di fronte a un messaggio minaccioso distribuito su larga scala, dovrebbe essere possibile individuare rapidamente le caratteristiche comuni delle comunicazioni, confrontare le informazioni disponibili e trasmettere alle istituzioni scolastiche indicazioni chiare, tempestive e omogenee, naturalmente lasciando alle autorità competenti la valutazione delle eventuali situazioni specifiche.
Non abbiamo elementi sufficienti per ricostruire minuto per minuto tutti i passaggi informativi avvenuti l'11 novembre, né per affermare che non vi sia stato alcun coordinamento. Le differenti reazioni registrate, tuttavia, rendono legittimo interrogarsi sull'efficacia e sulla tempestività del coordinamento effettivamente realizzato.
Una comunicazione centralizzata e autorevole, accompagnata da procedure conosciute preventivamente, può evitare che ogni singola struttura debba affrontare da sola un problema già riconosciuto altrove.
La sicurezza non consiste soltanto nella capacità di intervenire quando si manifesta un allarme, ma anche nella capacità di far circolare rapidamente informazioni attendibili, ridurre l'incertezza e impedire che una provocazione produca conseguenze sproporzionate.
È un problema di organizzazione, responsabilità e preparazione. Non necessariamente di mancanza di tecnologie.
Non è sufficiente acquistare nuovi strumenti informatici
Quando si verificano episodi di questo genere, il dibattito pubblico tende frequentemente a concentrarsi sulla necessità di rafforzare i sistemi informatici, introdurre nuovi controlli, acquistare ulteriori servizi di sicurezza o affidarsi a piattaforme tecnologiche considerate più avanzate.
Non neghiamo affatto l'utilità degli strumenti di protezione. I sistemi di posta elettronica possono disporre di filtri antispam, controlli sull'autenticità dei domini, meccanismi di rilevazione delle comunicazioni sospette e procedure di monitoraggio capaci di individuare invii anomali o ripetuti.
Ma bisogna comprendere che cosa questi strumenti possano realmente fare.
Un messaggio proveniente da un account autentico, per esempio, può comunque contenere informazioni false o minacce inventate. Un controllo tecnico può contribuire a verificare la provenienza di una comunicazione, ma non può stabilire da solo se quanto viene affermato corrisponda alla realtà.
Anche il sistema informatico più sofisticato non sostituisce la capacità delle istituzioni di interpretare le informazioni, metterle in relazione, coordinarne la verifica e assumere decisioni proporzionate.
Per questo riteniamo sbagliato trasformare automaticamente ogni incidente in una nuova occasione per acquistare prodotti o servizi tecnologici.
Le infrastrutture digitali della Pubblica Amministrazione sono già ampie, articolate e dotate di numerose funzionalità. Prima di sostenere che servano nuove piattaforme o ulteriori contratti, bisognerebbe verificare se gli strumenti disponibili siano effettivamente conosciuti, correttamente configurati, utilizzati in tutte le loro potenzialità e inseriti in procedure organizzative adeguate.
Il problema, molto spesso, non è soltanto ciò che manca, ma ciò che esiste e non viene utilizzato pienamente.
La formazione digitale non può essere un adempimento occasionale
Da anni si parla di digitalizzazione della Pubblica Amministrazione, ma troppo spesso questo processo viene misurato attraverso il numero di servizi trasferiti online, le piattaforme adottate, le procedure informatizzate e le risorse economiche impiegate.
Sono indicatori importanti, ma non sufficienti.
Una Pubblica Amministrazione realmente digitale deve possedere, a tutti i livelli, la capacità di comprendere gli strumenti che utilizza e i rischi che possono derivare dal loro impiego.
Questo vale per le strutture centrali come per gli uffici periferici, per i grandi enti come per i piccoli comuni, per le amministrazioni dotate di personale tecnico specializzato come per le scuole, nelle quali dirigenti, docenti e personale amministrativo devono affrontare quotidianamente responsabilità informatiche che non sempre corrispondono alla loro formazione professionale.
Non si tratta di pretendere che ogni dipendente pubblico diventi un esperto di cybersicurezza. Si tratta di costruire una cultura diffusa che permetta di riconoscere una comunicazione sospetta, comprendere il significato delle verifiche tecniche, sapere a chi rivolgersi, distinguere una notizia attendibile da una manipolazione e utilizzare correttamente i canali istituzionali.
Una formazione di questo genere non può esaurirsi in un corso occasionale, in una circolare o in un documento che il personale è chiamato a leggere.
Deve diventare un'attività continuativa, accessibile, aggiornata e soprattutto collegata alle situazioni concrete che le persone incontrano durante il proprio lavoro.
L'episodio delle email alle scuole dimostra quanto sarebbe utile disporre di competenze condivise e procedure conosciute prima dell'emergenza, anziché costruire risposte differenti nel momento in cui il problema si presenta.
Software Libero e autonomia tecnologica: una scelta politica, culturale ed economica
Questa riflessione ci porta a una questione che il Collettivo TUXSA considera centrale: l'autonomia tecnologica delle istituzioni pubbliche.
L'Italia dispone già di norme che riconoscono il valore del Software Libero e del riuso delle soluzioni informatiche nella Pubblica Amministrazione. Esistono linee guida, strumenti per la valutazione comparativa e iniziative che dimostrano come queste possibilità siano concrete e non semplici dichiarazioni di principio.
Eppure, la digitalizzazione pubblica continua a comprendere importanti investimenti in licenze e servizi proprietari, spesso legati a grandi fornitori internazionali.
Non sosteniamo che ogni acquisto di software proprietario sia illegittimo o necessariamente sbagliato. Sosteniamo però che una politica pubblica non dovrebbe limitarsi a scegliere il prodotto commercialmente più conveniente nell'immediato, senza considerare quanto quella scelta incida sull'indipendenza futura dell'amministrazione.
Il Software Libero non rappresenta soltanto una possibile riduzione dei costi di licenza. La disponibilità del codice sorgente e le libertà di utilizzo, studio, modifica e redistribuzione consentono, quando accompagnate da competenze e investimenti adeguati, di costruire capacità tecnologiche che rimangono a disposizione della collettività.
Significa poter verificare il funzionamento degli strumenti, adattarli alle esigenze dei servizi pubblici, condividere miglioramenti, evitare dipendenze non necessarie e scegliere nel tempo tra differenti soggetti capaci di offrire assistenza e sviluppo.
Significa anche creare opportunità economiche e professionali nei territori.
Le risorse pubbliche destinate alla digitalizzazione potrebbero contribuire in misura maggiore alla crescita di imprese locali, cooperative, professionisti, università, centri di ricerca e comunità di sviluppo, alimentando un patrimonio di conoscenze che non si esaurisce alla scadenza di un contratto.
Naturalmente il Software Libero non produce automaticamente questi risultati. Occorrono manutenzione, progettazione, formazione, responsabilità e continuità negli investimenti.
Ma è proprio questo il punto: una politica tecnologica dovrebbe preoccuparsi di costruire capacità durature, non soltanto di acquistare soluzioni pronte all'uso.
L'indipendenza digitale non consiste nel rinunciare a qualsiasi collaborazione con soggetti privati, ma nel conservare la possibilità effettiva di scegliere, comprendere, controllare e sostituire le tecnologie utilizzate.
Non servono nuove restrizioni: serve una strategia nazionale di consapevolezza
Di fronte ai problemi che emergono nell'utilizzo delle tecnologie digitali, una parte delle risposte politiche tende a privilegiare nuove limitazioni, controlli, obblighi e sanzioni.
È un approccio che consideriamo insufficiente quando non è accompagnato da un serio investimento nella conoscenza.
Le regole sono necessarie, così come sono necessarie responsabilità chiare e interventi contro i comportamenti illeciti. Ma moltiplicare i divieti non significa automaticamente rendere più consapevoli i cittadini, più preparati i dipendenti pubblici o più sicure le istituzioni.
Lo stesso ragionamento vale per i social network, le applicazioni di messaggistica, le piattaforme digitali, i sistemi di intelligenza artificiale e gli strumenti di comunicazione che ormai attraversano ogni aspetto della vita sociale.
Non possiamo continuare a intervenire soltanto dopo che si è verificato un episodio particolarmente clamoroso, per poi dimenticare il problema fino all'emergenza successiva.
Occorre una strategia nazionale permanente di alfabetizzazione e consapevolezza digitale, rivolta tanto ai cittadini quanto a chi opera nelle istituzioni pubbliche, capace di affrontare insieme sicurezza, informazione, libertà tecnologica, protezione dei dati, funzionamento delle piattaforme e responsabilità nell'uso degli strumenti.
Questa strategia dovrebbe valorizzare le competenze già presenti nelle amministrazioni, nelle scuole, nelle università e nei territori, favorendo la collaborazione con le realtà che da anni si occupano di Software Libero, cultura digitale e formazione.
Dovrebbe inoltre prevedere strumenti pubblici verificabili, procedure condivise, assistenza continuativa alle strutture periferiche e criteri trasparenti per valutare i risultati ottenuti.
Non una nuova campagna pubblicitaria sulla digitalizzazione, ma un investimento strutturale nella capacità delle persone e delle istituzioni di governarla.
Una risposta governativa ancora insufficiente
Alla luce di queste considerazioni, giudichiamo insufficiente la risposta politica finora emersa a livello nazionale.
Non perché ogni problema possa essere risolto immediatamente o perché sia ragionevole pretendere l'assenza assoluta di incidenti, ma perché continuiamo a non vedere una strategia sufficientemente organica e riconoscibile che metta al centro la consapevolezza digitale, il coordinamento delle istituzioni periferiche e la progressiva autonomia tecnologica della Pubblica Amministrazione.
La presenza di norme, progetti e iniziative formative non basta, se queste attività non diventano un patrimonio diffuso e permanente.
E ci preoccupa un orientamento che continua a destinare risorse importanti all'acquisizione di tecnologie proprietarie senza rendere sempre altrettanto visibili gli investimenti nella costruzione di competenze pubbliche, nella valorizzazione del Software Libero e nella capacità di governare autonomamente le infrastrutture esistenti.
Non abbiamo bisogno di trasformare ogni episodio in un nuovo contratto con una multinazionale, né di rispondere a ogni difficoltà con una legge più restrittiva o punitiva.
Abbiamo bisogno di una politica capace di interrogarsi sulle cause organizzative, culturali e tecnologiche dei problemi, di coordinare le risposte e di investire sulle persone.
L'episodio dell'11 novembre non dimostra che il Software Libero avrebbe impedito l'invio delle email, né che un diverso prodotto di posta elettronica avrebbe automaticamente evitato le conseguenze della provocazione. Sarebbe una conclusione tecnicamente infondata.
Dimostra invece quanto sia importante disporre di istituzioni capaci di comprendere ciò che accade, comunicare rapidamente tra loro e utilizzare consapevolmente gli strumenti di cui già dispongono.
Ed è proprio su queste capacità che dovrebbe concentrarsi l'intervento pubblico.
La sicurezza comincia dalla conoscenza
La vicenda delle email minacciose inviate alle scuole italiane potrebbe essere archiviata come l'ennesima provocazione irresponsabile, destinata a scomparire rapidamente dalle cronache.
Sarebbe un'occasione perduta.
Quanto accaduto dovrebbe spingerci a riflettere sul rapporto tra tecnologia e organizzazione pubblica, sulla preparazione delle strutture territoriali, sulla qualità della comunicazione istituzionale e sulle scelte che determinano il futuro digitale del Paese.
La sicurezza informatica non è una merce che si acquista una volta per tutte, così come l'autonomia tecnologica non si ottiene semplicemente cambiando il nome di un fornitore.
Entrambe richiedono conoscenza, investimenti continuativi, responsabilità condivise e libertà effettiva di scelta.
Per il Collettivo TUXSA, promuovere il Software Libero significa contribuire a questa trasformazione: non imporre uno strumento al posto di un altro, ma costruire le condizioni culturali, tecnologiche ed economiche affinché cittadini e istituzioni possano scegliere consapevolmente.
La vera emergenza non è soltanto che qualcuno abbia potuto inviare una falsa minaccia a migliaia di scuole. È che un sistema pubblico così vasto e tecnologicamente attrezzato possa ancora mostrare difficoltà nel trasformare informazioni, strumenti e competenze disponibili in una risposta coordinata e consapevole.
È da qui, e non dall'ennesimo acquisto o dall'ennesimo divieto, che dovrebbe cominciare una politica nazionale della sicurezza e della libertà digitale.