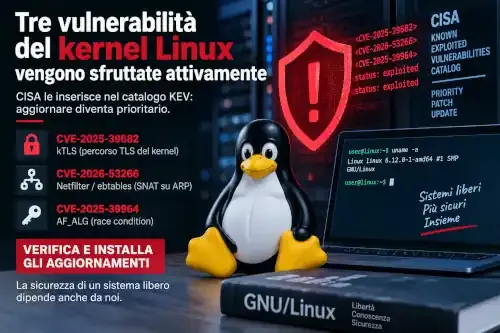
Tre vulnerabilità del kernel Linux sono state inserite dalla Cybersecurity and Infrastructure Security Agency statunitense nel catalogo Known Exploited Vulnerabilities, dopo l'emergere di evidenze del loro sfruttamento in attacchi reali.
Si tratta di CVE-2025-39682, CVE-2026-53266 e CVE-2025-39964.
La distinzione è importante. Ogni mese vengono individuate e corrette numerose vulnerabilità nel kernel Linux, ma l'inserimento nel catalogo KEV di CISA indica che non stiamo parlando semplicemente di una possibilità individuata attraverso l'analisi del codice: esistono evidenze di sfruttamento nel mondo reale.
Per questo la priorità, soprattutto per server e infrastrutture esposte o condivise, diventa verificare rapidamente gli aggiornamenti messi a disposizione dalla propria distribuzione.
Le tre vulnerabilità interessano componenti molto differenti del kernel.
CVE-2025-39682 riguarda il percorso di ricezione TLS del kernel Linux. In determinate condizioni un record di lunghezza zero può aggirare la gestione prevista da recvmsg(), facendo sì che i record TLS successivi vengano elaborati utilizzando presupposti errati relativi alle code e alle operazioni zero-copy.
La vulnerabilità mostra anche quanto sia diventato complesso il kernel moderno.
TLS viene normalmente associato alle applicazioni e alle librerie crittografiche, ma Linux dispone di Kernel TLS, o kTLS, che permette di spostare nel kernel una parte dell'elaborazione del protocollo con l'obiettivo di aumentare l'efficienza in determinati scenari.
Più funzionalità vengono però incorporate in un componente privilegiato, maggiore diventa l'importanza di verificarne attentamente la sicurezza.
CVE-2026-53266 riguarda invece Netfilter e, più precisamente, il codice utilizzato da ebtables per effettuare operazioni SNAT durante la manipolazione di pacchetti ARP.
Il problema consiste in una scrittura fuori dai limiti previsti della memoria. In determinate condizioni la riscrittura dell'indirizzo hardware del mittente può finire in un'area che non dovrebbe essere modificata.
Le conseguenze possono comprendere comportamento imprevisto del sistema, denial of service e, in determinate condizioni, escalation locale dei privilegi.
La terza vulnerabilità, CVE-2025-39964, si trova nell'interfaccia AF_ALG, attraverso la quale le applicazioni possono utilizzare algoritmi crittografici messi a disposizione dal kernel.
Scritture concorrenti sullo stesso socket AF_ALG possono provocare una race condition e lasciare lo stato interno in una situazione incoerente. Le possibili conseguenze comprendono crash del sistema e alterazione dei risultati delle operazioni crittografiche.
Tre bug, quindi, in tre aree differenti: rete, TLS e crittografia.
Non è però corretto trasformare la notizia nella solita affermazione secondo cui “Linux non è più sicuro”.
Nessun sistema operativo complesso è privo di vulnerabilità.
Il kernel Linux contiene decine di milioni di righe di codice, supporta un'enorme quantità di hardware e deve gestire reti, filesystem, memoria, processi, crittografia, virtualizzazione e numerosi altri sottosistemi.
La questione realmente importante è un'altra: quanto rapidamente una vulnerabilità viene individuata, corretta e distribuita agli utenti?
Ed è qui che entra in gioco l'intero ecosistema del Software Libero.
Una correzione presente nel kernel upstream deve arrivare nei kernel mantenuti dalle distribuzioni. Debian, Fedora, Ubuntu, Red Hat, SUSE, Arch e gli altri progetti devono valutare quali versioni sono interessate e distribuire gli aggiornamenti appropriati.
Per l'utente, quindi, conoscere semplicemente il numero della versione del kernel non è sempre sufficiente.
Le distribuzioni stabili applicano frequentemente le correzioni di sicurezza attraverso il backport, mantenendo la versione generale del kernel ma incorporando patch provenienti dalle versioni successive.
Un sistema con un kernel apparentemente più vecchio può quindi essere già protetto, mentre una macchina non aggiornata che mostra un numero di versione maggiore potrebbe non esserlo.
La verifica corretta deve essere effettuata attraverso gli advisory e i pacchetti della propria distribuzione.
La notizia permette anche di ricordare una differenza fondamentale tra sicurezza e segretezza del codice.
Il fatto che il sorgente del kernel Linux sia pubblico non impedisce l'esistenza di vulnerabilità. Permette però a ricercatori, sviluppatori, aziende e comunità indipendenti di analizzarlo, individuare problemi, discutere le correzioni e verificare ciò che viene modificato.
Software Libero non significa software automaticamente sicuro.
Significa, tra le altre cose, che la sicurezza può essere sottoposta a verifica pubblica.
È una differenza sostanziale.
L'inserimento delle tre vulnerabilità nel catalogo KEV rende inoltre inutile discutere soltanto della loro gravità teorica attraverso un punteggio CVSS.
Quando esistono evidenze di sfruttamento reale, il dato più importante per un amministratore è sapere se il proprio sistema è vulnerabile e se è disponibile una correzione.
Per questo la risposta corretta non è allarmarsi, ma aggiornare.
Sulle normali distribuzioni GNU/Linux desktop significa innanzitutto installare gli aggiornamenti di sicurezza messi a disposizione dal proprio gestore dei pacchetti e, quando viene aggiornato il kernel, riavviare il sistema affinché venga effettivamente utilizzata la nuova versione.
Su server e infrastrutture la questione richiede naturalmente maggiore attenzione: bisogna verificare gli advisory della distribuzione, programmare gli aggiornamenti e controllare quale kernel sia realmente in esecuzione dopo il riavvio.
CISA non ha pubblicato dettagli che permettano al momento di stabilire in quale modo le tre vulnerabilità vengano sfruttate negli attacchi osservati né se facciano parte della stessa catena di compromissione.
Questo è un altro motivo per evitare titoli catastrofici.
Sappiamo qualcosa di molto preciso — le vulnerabilità risultano sfruttate attivamente — ma non dobbiamo trasformare ciò che ancora non sappiamo in supposizioni.
La sicurezza informatica richiede la stessa disciplina che dovrebbe caratterizzare l'informazione: distinguere i fatti verificati dalle ipotesi.
Il messaggio pratico rimane comunque semplice.
Se utilizziamo GNU/Linux, soprattutto su sistemi esposti alla rete o utilizzati da più utenti, questo è il momento di verificare gli aggiornamenti della nostra distribuzione e installarli.
Il Software Libero ci permette di conoscere il problema, studiarne il codice e verificare le correzioni.
Ma nessuna libertà del software può sostituire l'ultima operazione necessaria: applicare effettivamente gli aggiornamenti.