Le email minatorie inviate ieri a numerosi istituti scolastici italiani hanno sollevato interrogativi sulla capacità delle istituzioni di valutare tempestivamente le minacce, coordinare le risposte e fornire indicazioni chiare a chi opera quotidianamente nelle scuole. Ma l'episodio sta facendo emergere anche un'altra questione, forse ancora più preoccupante: il livello di conoscenza dei fenomeni informatici da parte di alcuni esponenti delle istituzioni chiamati a discuterne pubblicamente e a contribuire alle decisioni politiche che riguardano la sicurezza del Paese.
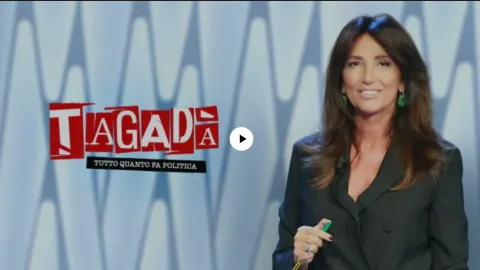
Nel corso di un intervento televisivo su La7, oggi, 12 novembre - Tagadà pochi minuti fa - , l'onorevole Licia Ronzulli ha definito l'episodio delle email alle scuole un attacco DDoS, aggiungendo che l'Agenzia per la Cybersicurezza Nazionale bloccherebbe continuamente migliaia di attacchi DoS.
Due affermazioni che meritano qualche precisazione, non per alimentare una polemica personale, ma perché la corretta comprensione dei problemi dovrebbe rappresentare il presupposto indispensabile di qualsiasi intervento politico.
Un attacco DoS (Denial of Service) è finalizzato a rendere indisponibile un servizio informatico, mentre un DDoS (Distributed Denial of Service) persegue lo stesso obiettivo attraverso un attacco distribuito, proveniente da molteplici sorgenti. L'invio massivo di email, anche quando contiene minacce o messaggi fraudolenti, costituisce invece un fenomeno differente, che non può essere automaticamente classificato come attacco DoS o DDoS. Il fatto che centinaia di scuole ricevano contemporaneamente lo stesso messaggio non significa che qualcuno abbia tentato di rendere indisponibili i loro sistemi informatici.
Quanto alla seconda affermazione, è certamente vero che Internet è continuamente interessata da tentativi di attacco e che numerosi sistemi di protezione intervengono quotidianamente per contrastarli. È un'attività ordinaria svolta dai fornitori di connettività, dai gestori delle infrastrutture, dai servizi di hosting e dagli operatori specializzati nella sicurezza informatica, attraverso strumenti di rilevamento, filtraggio e mitigazione del traffico ostile.
L'Agenzia per la Cybersicurezza Nazionale svolge invece una funzione istituzionale ben più ampia, che comprende la strategia nazionale, la prevenzione, il coordinamento e la risposta agli incidenti informatici, anche attraverso CSIRT Italia. Non è dunque corretto ridurne il ruolo a quello di un operatore che blocca materialmente migliaia di attacchi, senza distinguere fra attività di monitoraggio, interventi di coordinamento e mitigazioni effettivamente realizzate dai soggetti che gestiscono le infrastrutture.
Ma il punto centrale non è stabilire se un'esponente politica abbia utilizzato impropriamente uno o più termini tecnici. Nessuno pretende che un parlamentare sia necessariamente un esperto di reti informatiche, così come non si pretende che possieda competenze specialistiche in ogni materia sulla quale è chiamato a intervenire. Si dovrebbe però pretendere che chi esercita responsabilità pubbliche conosca almeno le differenze fondamentali tra i fenomeni di cui parla, oppure che si avvalga delle competenze necessarie prima di formulare valutazioni e proporre soluzioni.
La questione diventa particolarmente seria quando dalla rappresentazione dei problemi dipendono decisioni politiche, investimenti pubblici, indirizzi normativi e strategie nazionali. Se non si distingue una campagna di messaggi intimidatori da un attacco alla disponibilità dei servizi informatici, come si possono individuare correttamente le responsabilità, le vulnerabilità e gli interventi necessari?
L'episodio delle scuole, per esempio, richiama soprattutto l'esigenza di procedure condivise, capacità di valutazione delle comunicazioni sospette, coordinamento tra le autorità competenti e formazione del personale delle amministrazioni periferiche. Non è sufficiente evocare genericamente gli attacchi informatici o ricordare quanti ne vengono contrastati ogni giorno.
La sicurezza digitale non si costruisce attraverso dichiarazioni rassicuranti, numeri privi di contesto o l'acquisto continuo di nuove tecnologie. Richiede competenze diffuse, strutture pubbliche preparate, responsabilità chiaramente individuate e una strategia capace di sviluppare nel tempo autonomia e consapevolezza.
Ed è proprio questo l'aspetto che dovrebbe preoccuparci maggiormente: non l'errore terminologico in sé, ma la possibilità che una conoscenza approssimativa dei problemi finisca per orientare decisioni dalle quali dipendono la sicurezza delle istituzioni e quella dei cittadini.
Non è necessario che chi governa sappia risolvere personalmente un attacco informatico. È però indispensabile che sappia distinguere un problema dall'altro, comprendere quali competenze siano necessarie e ascoltare chi quelle competenze le possiede.
Altrimenti il rischio è che, mentre continuiamo a parlare di cybersicurezza, il problema più difficile da affrontare rimanga proprio la mancanza di una cultura della sicurezza nelle sedi in cui si assumono le decisioni.